
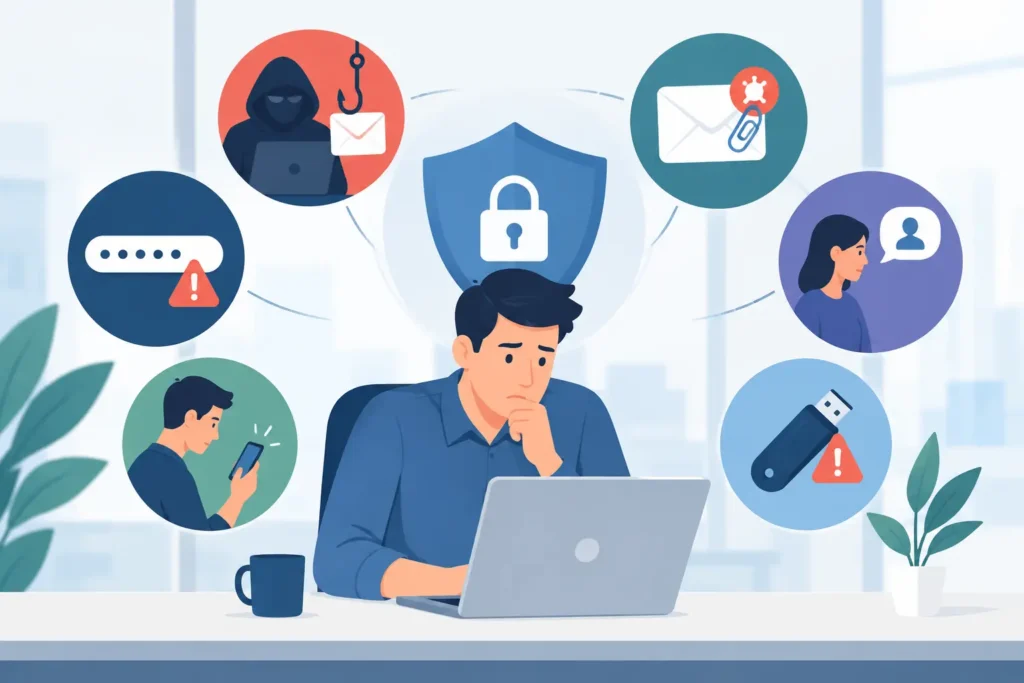
Wiadomość rzekomo od prezesa, pilna prośba o zmianę numeru rachunku, załącznik z fakturą albo telefon od „informatyka” – większość poważnych incydentów nie zaczyna się od spektakularnego włamania. Zaczyna się od jednej decyzji podjętej w pośpiechu. Błędy pracowników w cyberbezpieczeństwie są realnym ryzykiem operacyjnym, finansowym i prawnym, niezależnie od tego, czy organizacja zatrudnia 15, 150 czy kilka tysięcy osób.
Nie oznacza to, że pracownicy są najsłabszym ogniwem, które należy obwiniać. Są pierwszą linią kontaktu z pocztą, klientami, dokumentami, systemami firmowymi i danymi osobowymi. Bez jasnych zasad, praktycznych ćwiczeń i bezpiecznej kultury zgłaszania wątpliwości nawet doświadczona osoba może podjąć złą decyzję. Zadaniem organizacji jest stworzenie warunków, w których właściwa reakcja będzie prosta i naturalna.
Dlaczego pojedynczy błąd może kosztować firmę tak dużo?
Cyberprzestępcy coraz rzadziej próbują wyłącznie przełamywać techniczne zabezpieczenia. Znacznie częściej wykorzystują presję czasu, autorytet przełożonego, obawę przed konsekwencjami lub rutynę. Wiadomość może wyglądać jak korespondencja od dostawcy, działu HR, banku czy partnera biznesowego. Gdy trafi do osoby, która codziennie obsługuje dziesiątki spraw, prawdopodobieństwo automatycznej reakcji rośnie.
Konsekwencją nie musi być od razu całkowite zatrzymanie działalności. Często pierwszy sygnał jest pozornie drobny: przekazane hasło, pobrany plik, wysłany dokument do niewłaściwego odbiorcy albo zaakceptowana zmiana danych płatniczych. Potem pojawiają się koszty obsługi incydentu, przestoje, utrata danych, konieczność informowania klientów oraz ryzyko naruszenia poufności. W sektorach regulowanych dochodzą obowiązki związane z RODO, a dla części organizacji także wymagania NIS2.
7 błędów pracowników w cyberbezpieczeństwie
1. Klikanie linków bez sprawdzenia nadawcy i kontekstu
Phishing działa dlatego, że nie zawsze wygląda jak oczywiste oszustwo. Przestępcy podszywają się pod znane marki, współpracowników i instytucje. Mogą też przejąć prawdziwe konto kontrahenta, dzięki czemu wiadomość trafia w środek autentycznej korespondencji.
Pracownik powinien umieć zatrzymać się przed kliknięciem i zweryfikować, czy prośba ma sens: czy adres nadawcy jest poprawny, czy link prowadzi do oczekiwanej domeny oraz czy ton i zakres żądania odpowiadają zwykłej współpracy. Sama zasada „nie klikaj” nie wystarczy osobie, która musi na co dzień obsługiwać e-maile. Potrzebna jest umiejętność rozpoznania sygnałów ostrzegawczych i prosty sposób zgłaszania podejrzanych wiadomości.
2. Udostępnianie haseł i korzystanie z jednego hasła w wielu usługach
Hasło zapisane na kartce, przesłane komunikatorem albo używane w kilku serwisach to zaproszenie do problemów. Wycieki haseł z zewnętrznych usług są powszechne. Jeśli identyczne dane logowania działają również w poczcie firmowej, systemie księgowym lub chmurze, naruszenie prywatnego konta może otworzyć drogę do zasobów organizacji.
Dobra praktyka obejmuje unikalne, długie hasła, menedżer haseł oraz wieloskładnikowe uwierzytelnianie tam, gdzie jest dostępne. Warto jednak wyjaśnić pracownikom, dlaczego te mechanizmy mają znaczenie. Nakaz bez kontekstu bywa obchodzony, szczególnie gdy procedura utrudnia szybkie wykonanie zadania.
3. Przesyłanie danych do niewłaściwego odbiorcy
Autouzupełnianie adresu e-mail, podobne nazwiska, pomyłka w załączniku lub niewłaściwy kanał komunikacji – tak powstaje wiele naruszeń danych. W placówce medycznej może chodzić o dokumentację pacjenta, w firmie produkcyjnej o specyfikację techniczną, a w urzędzie o dane mieszkańców. Skutek zależy od rodzaju informacji, ale każda taka sytuacja wymaga szybkiej i uporządkowanej reakcji.
Najlepszą ochroną jest nawyk sprawdzania odbiorcy, załącznika i zakresu danych przed wysłaniem. W procesach szczególnie wrażliwych warto stosować dodatkową weryfikację przez drugą osobę. To wydłuża część działań, ale koszt tych kilku sekund jest nieporównywalnie niższy niż koszt ujawnienia danych.
4. Uleganie presji w fałszywych poleceniach płatności
Atak typu BEC, czyli podszywanie się pod osobę decyzyjną lub kontrahenta, jest szczególnie groźny dla działów finansowych, zakupów i administracji. Wiadomość może zawierać prośbę o pilny przelew, zmianę rachunku dostawcy albo zachowanie pełnej poufności. Jej siłą jest nie technologia, lecz presja: „prezes czeka”, „trzeba zrobić to przed końcem dnia”, „nie dzwoń, jestem na spotkaniu”.
Organizacja potrzebuje procedury, która jest silniejsza niż presja nadawcy. Zmiana danych do płatności lub nietypowa dyspozycja powinna być potwierdzona niezależnym kanałem, na przykład telefonicznie pod znanym numerem. Kluczowe jest przy tym jasne uprawnienie pracownika do zatrzymania procesu bez obawy, że zostanie uznany za mało samodzielnego.
5. Instalowanie niezatwierdzonych aplikacji i korzystanie z prywatnych narzędzi
Pracownicy często szukają skrótów, by szybciej przekazać duży plik, przekonwertować dokument lub zorganizować pracę zespołu. Problem pojawia się wtedy, gdy firmowe dane trafiają do prywatnego dysku, darmowego konwertera online lub niezweryfikowanej aplikacji. Takie rozwiązania mogą nie spełniać firmowych zasad ochrony danych, a ich dostawca może przetwarzać przesłane pliki poza kontrolą organizacji.
Zakazy bez alternatywy działają słabo. Jeżeli zespół potrzebuje bezpiecznego sposobu wymiany plików czy pracy zdalnej, powinien go mieć. Szkolenie pomaga też pracownikom rozpoznać moment, w którym wygodne narzędzie przestaje być tylko pomocą, a staje się źródłem ryzyka.
6. Ignorowanie aktualizacji i ostrzeżeń systemowych
Komunikat o aktualizacji jest łatwy do odłożenia, zwłaszcza w trakcie pracy z klientem albo przed ważnym terminem. Tymczasem aktualizacje często usuwają znane podatności, które mogą zostać wykorzystane przez przestępców. Dotyczy to nie tylko systemu operacyjnego, lecz także przeglądarek, programów biurowych, urządzeń mobilnych i aplikacji wykorzystywanych w działalności.
Nie każda aktualizacja powinna być wykonywana samodzielnie przez użytkownika – w wielu środowiskach zarządza nimi dział IT. Pracownik powinien jednak wiedzieć, dlaczego nie należy ich bez uzasadnienia blokować, wyłączać ochrony antywirusowej ani ignorować komunikatów o nietypowym logowaniu.
7. Zbyt późne zgłoszenie pomyłki lub podejrzanej sytuacji
To jeden z najbardziej kosztownych błędów, ponieważ czas ma ogromne znaczenie. Osoba, która kliknęła link lub wysłała dokument pod zły adres, może obawiać się reakcji przełożonego. W efekcie zwleka z informacją, próbuje samodzielnie „naprawić” problem albo kasuje wiadomość. Każda godzina opóźnienia może utrudnić ograniczenie skutków.
Dojrzała organizacja odróżnia błąd od świadomego naruszenia zasad. Pracownik powinien wiedzieć, komu, jak i kiedy zgłosić incydent. Musi też otrzymać jasny komunikat: szybkie zgłoszenie jest właściwą reakcją, a nie powodem do wstydu. Taka kultura zwiększa bezpieczeństwo skuteczniej niż straszenie sankcjami.
Jak ograniczać ryzyko bez mnożenia biurokracji?
Najskuteczniejsze działania łączą technologię, procedury i kompetencje zespołu. Same filtry poczty nie zatrzymają każdego oszustwa, a sama polityka bezpieczeństwa nie pomoże, jeśli pracownik nie rozumie, jak zastosować ją w konkretnej sytuacji. Z kolei szkolenie oderwane od codziennych obowiązków szybko zostanie zapomniane.
Dlatego program powinien odnosić się do realiów stanowisk. Księgowość potrzebuje scenariuszy dotyczących płatności i faktur. Rejestracja w placówce medycznej – ochrony danych pacjentów i rozmów telefonicznych. Kadra zarządzająca – ryzyk związanych z dostępem do informacji, delegowaniem zadań i fałszywymi dyspozycjami. W administracji, edukacji czy przemyśle przykłady również muszą odpowiadać rzeczywistym procesom.
Warto mierzyć nie tylko liczbę przeszkolonych osób. Bardziej użyteczne są odpowiedzi na pytania: czy pracownicy wiedzą, gdzie zgłosić podejrzaną wiadomość, czy potrafią zweryfikować zmianę danych kontrahenta oraz czy rozumieją, jakie informacje mogą przesyłać poza zatwierdzonymi narzędziami. Takie wskaźniki pozwalają wskazać luki i planować kolejne działania.
Szkolenie, które zmienia codzienne decyzje
Dobre szkolenie cyberbezpieczeństwa nie polega na wyświetleniu listy zagrożeń ani na sprawdzeniu obecności. Powinno dawać uczestnikom proste reguły działania: co sprawdzić przed kliknięciem, jak potwierdzić nietypową prośbę, jak bezpiecznie udostępnić plik i co zrobić natychmiast po zauważeniu pomyłki.
W szkoleniacyberbezpieczenstwo.pl program jest dopasowywany do branży, ról uczestników i ryzyk, z którymi organizacja spotyka się faktycznie. Praktyczne przykłady są szczególnie istotne dla osób nietechnicznych – pozwalają przełożyć zasady na decyzje podejmowane w skrzynce e-mail, podczas rozmowy telefonicznej czy przy pracy z dokumentami.
Najlepszy moment na budowanie odporności zespołu nie przychodzi po incydencie. Przychodzi wtedy, gdy pracownik może jeszcze spokojnie przećwiczyć właściwą reakcję i wie, że w sytuacji wątpliwej ma prawo zapytać, zatrzymać proces oraz zgłosić problem.




